VIC software voor Verbijzonderde Interne Controle

Een goede VIC staat of valt met een goed dossier. Je wilt weten wat er is gecontroleerd, welke bevindingen er zijn en welke acties nog openstaan. Dat wordt lastig als die informatie verspreid staat over Excel, Word, Teams en e-mail.

Met de VIC software van TrustBound breng je de controlewerkzaamheden bij elkaar. Je werkt vanuit één vaste structuur voor processen, risico's, controles, bevindingen en opvolging. Zo houd je gedurende het jaar zicht op de VIC en heb je de informatie voor de rechtmatigheidsverantwoording en accountant op orde.

Wat is de Verbijzonderde Interne Controle (VIC)?

De Verbijzonderde Interne Controle, kortweg VIC, toetst de getrouwheid van de informatieverstrekking en de rechtmatigheid van financiële beheershandelingen.

Voor gemeenten, provincies en andere decentrale overheden speelt de VIC een belangrijke rol binnen de interne beheersing. Je kijkt bijvoorbeeld of processen volgens afspraak verlopen, of beheersmaatregelen daadwerkelijk werken en waar fouten of risico's ontstaan.

Het doel is niet alleen om achteraf afwijkingen te vinden. Een goede VIC laat ook zien waar de beheersing beter kan. Daarmee levert de controle direct informatie op waarmee de organisatie verder kan.

Gemeenten die op TrustBound GRC vertrouwen

Waarom VIC software gebruiken?

Excel en Word kunnen prima werken voor een losse controle. Maar zodra meerdere processen, controles, medewerkers en bevindingen bij elkaar komen, wordt het lastiger.

Welke controle is al uitgevoerd? Waar staat het bewijs? Wie moet een bevinding nog opvolgen? En is het dossier compleet genoeg voor de accountant?

TrustBound brengt die informatie bij elkaar. Controlewerkzaamheden worden vastgelegd in een vaste structuur, taken krijgen een eigenaar en bevindingen blijven gekoppeld aan de controle waar ze uit voortkomen. Je hoeft aan het einde van het jaar dus niet opnieuw uit verschillende bestanden te reconstrueren wat er is gebeurd.

vic - TrustBound 1

Wat is het doel van de VIC?

Met de VIC toets je of belangrijke processen en financiële beheershandelingen betrouwbaar en rechtmatig verlopen. Daarvoor kijk je naar de risico's binnen een proces, de maatregelen die zijn ingericht en de werking daarvan in de praktijk.

Vragen die daarbij spelen zijn bijvoorbeeld:

  • Welke risico's zien we binnen dit proces?

  • Welke beheersmaatregelen moeten die risico's beperken?

  • Werken deze maatregelen ook zoals bedoeld?

  • Welke afwijkingen komen uit onze controles?

  • Wie pakt de verbeteracties op

Door dit structureel vast te leggen, ontstaat een beter beeld van de interne beheersing en wordt duidelijk waar bijsturing nodig is.

vic - TrustBound 2

VIC en de rechtmatigheidsverantwoording

De VIC levert belangrijke informatie voor de rechtmatigheidsverantwoording. Het college moet kunnen onderbouwen of financiële beheershandelingen rechtmatig tot stand zijn gekomen. Dan moet ook duidelijk zijn waarop die conclusie is gebaseerd.
Welke processen zijn getoetst? Welke werkzaamheden zijn uitgevoerd? Welke afwijkingen zijn gevonden? En wat is daarmee gedaan?

Met TrustBound leg je die informatie tijdens de uitvoering vast. Daardoor groeit het dossier mee met de controles en blijft de onderbouwing navolgbaar.
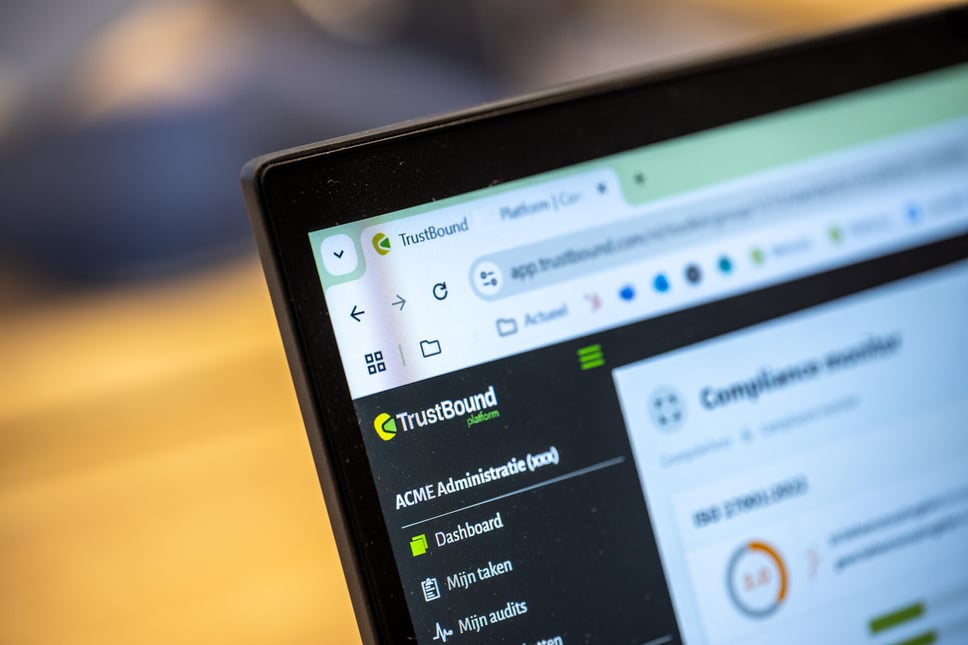
Trustbound Low Res2-111

Eén werkwijze voor het hele VIC-proces

Waarom je vooral enthousiast moet zijn over een GRC-tool voor de Verbijzonderde Interne Controle?

Een VIC begint bij het proces en de bijbehorende risico's. Vervolgens bepaal je welke beheersmaatregelen je wilt toetsen en welke controlewerkzaamheden daarvoor nodig zijn. Uit die controles kunnen bevindingen en verbeteracties volgen.

In TrustBound blijven die onderdelen met elkaar verbonden. Je ziet daardoor niet alleen dát een controle is uitgevoerd, maar ook bij welk risico deze hoort, wat de uitkomst was en of vervolgacties zijn opgepakt.

Dat maakt het makkelijker om gedurende het jaar grip te houden op de VIC. Voor de auditor, maar ook voor proceseigenaren, management en uiteindelijk de accountant.

pictogram-examples-v2c-06
Eén centrale audittrail
Dossiervorming, feedback en beslismomenten zijn navolgbaar
pictogram-examples-v2-04
Efficiëntere samenwerking met accountant
Bewijs blijft in SharePoint, verwijzingen staan in TrustBound.

Gemeente Medemblik digitaliseert interne controle en rechtmatigheidsverantwoording

Gemeente Medemblik professionaliseerde haar verbijzonderde interne controle (VIC) met TrustBound Audit Management. Waar controles eerst verspreid waren over Excel, Word en Teams, bracht TrustBound alles samen in één digitale omgeving met audittrail, taakbeheer en dashboards. Processen en risico’s werden opnieuw ingericht, en dankzij standaardtemplates en gestructureerde begeleiding ontstond een uniforme werkwijze. Het resultaat: meer overzicht, aantoonbare verantwoording en een efficiëntere samenwerking met de accountant. Medemblik werkt nu digitaal, transparant en continu aan verbetering, met een auditdossier dat zichzelf uitlegt.
gemeente medemblik
"We kunnen nu precies laten zien welke processen we hebben getoetst, welke afwijkingen zijn gevonden en welke verbeteracties lopen. Dat maakt onze verantwoording transparanter en beter onderbouwd." Wander Beekhuis, Interne auditor Gemeente Medemblik
Trustbound Low Res-23-1-1

Onze belofte

Icon
Meetbaar resultaat binnen enkele weken

Het TrustBound GRC platform werkt als een vliegwiel. Met pasklare templates heb je in korte tijd de basis op orde. Realtime rapportages geven snel zicht op de grootste risico’s.

Icon
Samenwerken wordt vanzelfsprekend

Ons platform is gericht op samenwerken. Medewerkers uit verschillende teams en disciplines worden verbonden door de eenduidige structuur en gemeenschappelijke doelen.

Icon
Je staat er niet alleen voor

We staan voor je klaar; tijdens de inrichtingsfase én daarna. Bovendien wordt het TrustBound GRC platform gedragen door een netwerk van gespecialiseerde Kennispartners, waardoor altijd hoogwaardige kennis beschikbaar is voor inhoudelijke vraagstukken.

Icon
Verrassend doordacht

Wij maken al 25 jaar software om het werk van professionals effectiever en leuker te maken. Dat is niet met een eindeloze rij knoppen en schermen, maar met doordachte functies die verrassen door eenvoud en werkelijk bijdragen aan een verbetering van je aanpak.

Een VIC die past bij jouw organisatie

Iedere gemeente of provincie heeft zijn eigen processen en controleaanpak. TrustBound schrijft daarom niet voor hoe je volledige VIC eruit moet zien. Het platform geeft je wel de structuur om die aanpak goed vast te leggen en uit te voeren.

Je kunt daarbij gebruikmaken van protocollen, templates en controlewerkzaamheden die samen met Nederlandse gemeenten zijn ontwikkeld. Je begint dus niet met een leeg scherm, maar houdt wel ruimte voor je eigen inrichting.

Omdat Audit Management onderdeel is van TrustBound GRC, kun je de VIC bovendien verbinden met risico's en andere onderdelen van de interne beheersing. Zo blijft de controle niet op zichzelf staan.

Trustbound Low Res-51

Klaar met losse Excel-bestanden voor je VIC?

Grip krijgen op AI begint met een simpel inzicht: het risico is niet nieuw, alleen de route waarlangs het binnenkomt. Een AI-tool heeft een leverancier, gebruikt techniek en verwerkt data; precies zoals ieder ander IT-systeem.

Met TrustBound leg je dezelfde waarborgen aan die je al had, nu toegepast op AI. Je registreert wat er gebruikt wordt, bepaalt het risico en wijst eigenaarschap toe. Geen apart spoor naast je bestaande aanpak, maar een onderdeel van de GRC-structuur waarin je al werkt. 


Oriënterend gesprek? Neem gerust contact op middels het formulier hieronder. 
Belangrijke aandachtspunten voordat je aan de slag gaat met VIC

Ga je aan de slag met de VIC? Begin dan niet zomaar ergens. Er zijn verschillende aandachtspunten waarmee je rekening kunt houden.

Wij hebben de belangrijkste stappen voor je op een rijtje gezet.  

  1. Voer een grondige risicoanalyse uit.
    Zo herken je de belangrijkste risico’s binnen jouw organisatie. Kijk naar interne én externe risicofactoren die van invloed kunnen zijn op de bedrijfsprocessen en financiële rapportage. 
  2. Zorg ervoor dat de VIC onafhankelijk en objectief wordt uitgevoerd.
    Dit betekent dat de mensen die de controle uitvoeren niet direct betrokken mogen zijn bij de processen of activiteiten die je controleert. Dat zorgt voor integriteit en geloofwaardigheid. 
  3. Maak een gedetailleerd controleplan dat de scope, doelstellingen, methoden en timing van de VIC beschrijft.
    Het controleplan geeft vooral aandacht aan de belangrijkste risico’s en geeft duidelijkheid over welke controlewerkzaamheden moeten worden gedaan.  
  4. Leg de uitgevoerde controles, bevindingen, conclusies en aanbevelingen vast.
    Goede documentatie laat zien welke controles je hebt gedaan en is vooral waardevol bij latere controles of audits. 
  5. Zorg voor open communicatie met het management en belanghebbenden over de VIC-resultaten.
    Rapporteer duidelijk en op tijd over de bevindingen en geef aanbevelingen voor verbetering.  
  6. Evalueer regelmatig de effectiviteit van de VIC.
    En als het nodig is pas je de controlewerkzaamheden aan. De risico's en behoeften van de organisatie kunnen namelijk in de loop van de tijd veranderen.

PDCA: Plan, Do, Check en Act

VIC richt je in als PCDA-cyclus. Dat staat voor Plan, Do, Check en Act. Het is een methode waarmee je stap voor stap de processen, prestaties en aansturing beter kunt maken.

Wil je een goede en grondige controle doen? Stel dan van tevoren een duidelijk verbeterplan op. Onderstaande stappen kunnen je daarbij helpen. Het VIC-proces bestaat uit vier verschillende onderdelen. Die stappen doorloop je elke keer opnieuw als je een controle uitvoert.

  1. Plan | Breng de bedrijfsprocessen en risico’s binnen jouw organisatie in kaart. Bekijk welke controles er zijn om deze risico’s te beheersen. En maak een plan hoe je deze risico’s wilt controleren, organisatiegericht én gegevensgericht. 

  2. Do | Voer het plan uit en verzamel betrouwbare (proces)data. Wat zijn de concrete acties die je moet doen? Wie betrek je bij de uitvoering van je plan? Welke activiteiten neem je op in je auditplan? En hoe communiceer je met elkaar? 

  3. Check | Bekijk goed of de resultaten voldoen aan je doelen & KPI's. Vergelijk de resultaten bijvoorbeeld ook met voorgaande jaren en met de gegevens van collega's. 

  4. Act | Analyseer de gegevens en faciliteer het gesprek met de (proces)verantwoordelijke: Wat moet er veranderen? In welke processen moeten we maatregelen nemen of aanscherpen? Hoe kan het eigenlijk dat dit soort afwijkingen optreden? Hoe ga je de effectiviteit van de (nieuwe) maatregelen straks evalueren?  
Trustbound Nieuwsbrief

Nieuwsbrief ontvangen?

Meld je aan voor onze nieuwsbrief en blijf zo op de hoogte van het laatste nieuws op het gebied van GRC, ons platform en de organisatie.
We versturen de nieuwsbrief alleen als we écht iets te vertellen hebben, en je kunt je natuurlijk elk moment weer afmelden als we niet aan de verwachtingen voldoen.